智谱开源 AI 编程工具 ZCode:回应代码上传质疑,切断云端快照并公布安全审计
智谱宣布将其旗下 AI 编程工具 ZCode 正式开源,以回应社区关于代码数据静默上传的担忧。官方已在 v3.14.0 客户端中彻底下线 Repo Wiki 与仓库快照外发链路,并公布了中国信通院与绿盟科技的安全审计结果。
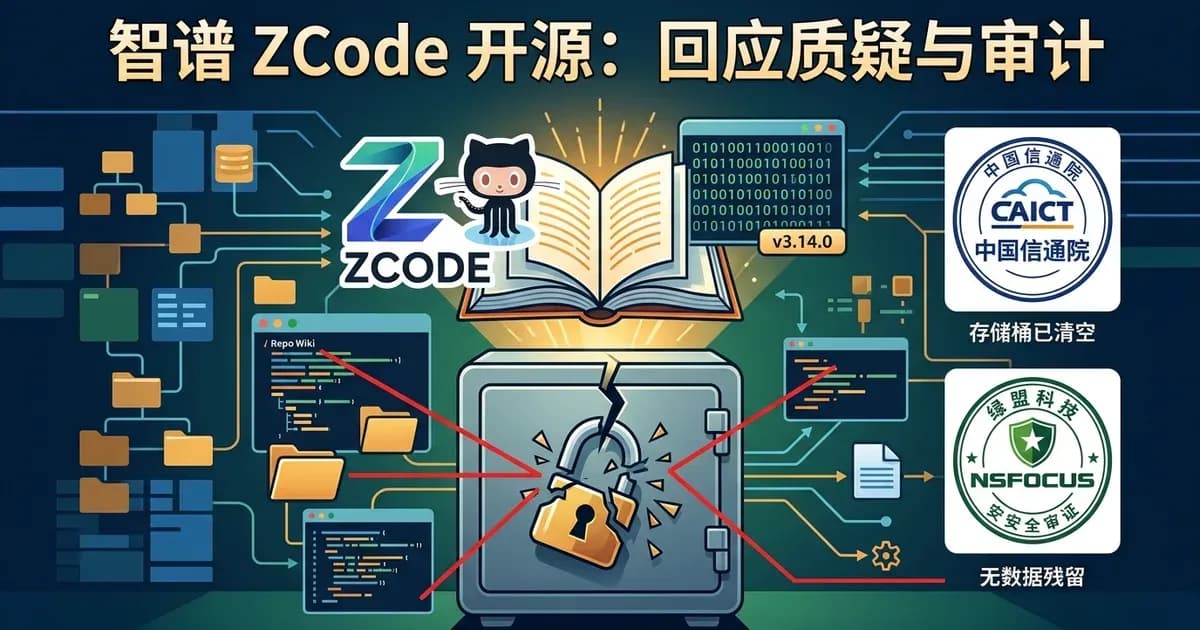
2026 年 9 月 21 日,智谱(2513.HK)宣布正式将其旗下 AI 编程工具 ZCode 客户端源码开源,项目代码托管于 GitHub(zai-org/ZCode)。同时,智谱就此前社区反馈的产品安全与数据上传问题向所有受影响用户致歉,并公布了由中国信息通信研究院与绿盟科技完成的第三方安全审计结果。
此次事件的起因是 2026 年 9 月 18 日社区曝出 ZCode 在后台存在未经显式授权即静默打包上传本地代码仓库的行为。面对开发者的广泛质疑,智谱在此后数天内完成了客户端紧急整改、云端存储清理与代码开源。在基于 Agent 架构的编程助手加速普及的背景下,这起事件不仅是一次产品合规危机,也促使开发者和中小团队重新审视本地代码资产与云端模型服务之间的安全边界。
从 Repo Wiki 引发争议到开源:事件始末与技术诱因
开发者的质疑焦点在于:ZCode 客户端在启动或执行开发任务时,会在未经用户二次确认的情况下,将本地代码目录打包成快照并向云端阿里云 OSS 存储桶传输。
智谱在 9 月 18 日给出的官方说明中解释,该网络请求源于产品内置的“代码库索引(Repo Wiki)”功能。在设计上,该功能旨在通过对本地项目做全库扫描与拓扑解析,生成供 GLM 模型理解的结构化索引和知识库,从而提升跨文件重构和复杂调用的准确度。但因为该机制在默认状态下直接运行且缺乏醒目的授权交互,被社区技术人员通过网络抓包捕获并认定为“静默上传代码”。
智谱当时向受影响用户致歉,强调上传数据仅用于即时生成知识库,完成后在云端销毁,从未留存或用于模型训练,并为全体用户补偿了一次周额度重置。随后在 9 月 20 日,智谱 MaaS 平台进一步宣布近期将上线“数据内容不留存”机制。
但单纯的文字声明未能完全平息顾虑。9 月 21 日,智谱决定将 ZCode 开源,将客户端的全部实现公开给社区监督,以此回应外界关切。
客户端整改与双重第三方安全审计
智谱在发布开源声明的同时,同步推出了完成安全整改的 ZCode v3.14.0 客户端(目前官网安装包已迭代至 v3.14.1),并公开了两份由独立机构出具的审查结论。
在客户端代码层面,官方实施了硬性熔断措施:
- 彻底移除 Repo Wiki 功能入口及所有关联菜单;
- 删除了本地仓库快照的打包压缩逻辑;
- 彻底切断了将本地文件外发至远程存储的所有接口链路。
在云端资产清理方面,智谱委托中国信息通信研究院(CAICT)与绿盟科技(NSFOCUS)分别展开安全评测:
审计机构 | 重点核查对象 | 核心技术结论 |
|---|---|---|
中国信息通信研究院 | 阿里云 OSS 与客户端链路 | 确认 |
绿盟科技 | 数据存储删除与外发路径审查 | 确认 |
智谱同时宣布建立常态化的产品安全漏洞报告机制,向发现并提交严重安全隐患的社区开发者提供相应回报,并承诺后续定期披露安全审计进展。
客户端开源后,开发者能查验与把控什么
将 ZCode 开源至 GitHub(zai-org/ZCode),使得原本黑盒运行的桌面应用架构转向透明。对于关注数据隐私的工程团队和独立开发者而言,开源提供了几个关键的核验维度:
- 本地文件扫描边界的白盒化: 开发者可以直接在源码中排查客户端如何遍历本地工作目录,是否严格遵循了
.gitignore、.env以及敏感后缀过滤规则,避免私钥、证书或未公开配置文件被读取进上下文。 - 网络外发 Payload 的透明可测: 过去开发者只能依赖 Charles 或 Wireshark 抓包推测外发包体内容。开源后,客户端与云端 API(包括 GLM-5.3 官方 Harness 调度逻辑)的通信协议、数据序列化方式和请求头字段一目了然,开发者能够准确获知究竟哪些代码片段被送入模型提示词。
- 可定制的合规隔离环境: 对于有严格合规要求的团队,开源意味着可以在企业内网自行拉取代码编译分发,甚至可以对网络传输层打补丁,接入企业自建的模型代理网关,确保一切代码交互都受到本地网络安全策略的监管。
AI 编程 Agent 时代,中小团队的代码防护实践
ZCode 的安全风波并非孤立现象。随着 AI 编程工具由“编辑器光标处的单行代码补全”转向“拥有终端执行权、文件改写权、全库索引权的自主智能体”,工具对本地项目上下文的吞吐量呈现指数级增长。当 Agent 需要理解全局架构时,全仓库检索与远端计算几乎是必经之路,这也使得数据外发风险呈倍数放大。
面向独立开发者、一人公司和创业小团队,在日常使用 ZCode 或其他同类 Agent 工具时,建议建立如下防范基线:
- 必须确认并升级客户端版本: 立即停用可能包含静默索引逻辑的旧版构建,升级到 ZCode
v3.14.0或更高版本,确保本地代码目录不被自动打包上传。 - 敏感文件与环境凭证物理隔离: 严禁将明文生产环境变量(如包含数据库密码、云服务 SecretKey 的
.env文件)放置在工作区根目录下;在项目根目录中配置严格的忽略清单,阻断 Agent 读取密钥文件。 - 按代码敏感等级分级使用: 将个人试验项目、开源探索与企业核心专有算法代码区分管理。核心业务仓库在未完成合规审查前,应谨慎授予 AI Agent 递归读取权或长程执行权限。
- 开启云端数据不留存协议: 使用大模型配套服务时,优先查验厂商是否提供企业级“零数据留存(Zero Data Retention)”选项,明确排除使用输入数据进行后续模型训练的条款。
智谱选择在争议发生后三天内完成技术整改、切断上传并全量开源客户端代码,提供了一种公开透明的处置范式。然而,在 Agentic 开发模式不可逆的大趋势下,本地代码安全与云端智能吞吐之间的博弈,仍将是未来所有研发团队长期面对的必修课题。